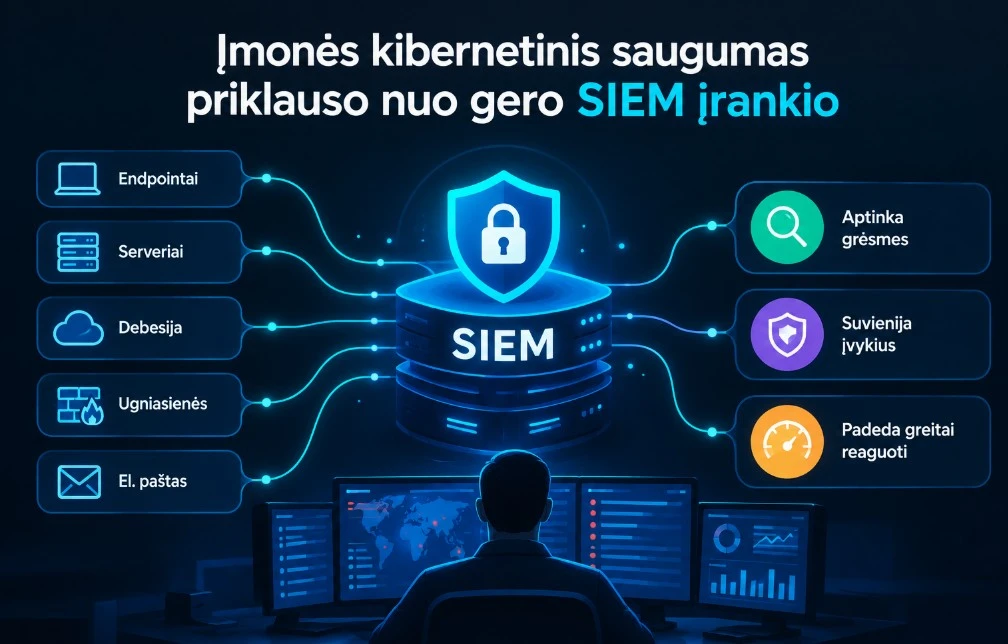
Šiandien įmonės infrastruktūroje vien antivirusinės ar EDR apsaugos dažnai neužtenka. Darbuotojų kompiuteriai, serveriai, ugniasienės, debesijos paslaugos, el. paštas ir įvairios verslo sistemos generuoja didžiulį kiekį saugumo įvykių. Problema ne vien jų surinkimas – svarbu gebėti susieti skirtingus signalus, atpažinti įtartiną elgseną, ištirti incidentą ir laiku sureaguoti.
Būtent čia atsiranda SIEM (Security Information and Event Management).
SIEM centralizuoja saugumo žurnalus bei įvykius, taiko koreliavimo ir aptikimo taisykles, padeda analitikams tirti incidentus, o šiuolaikiniai sprendimai vis dažniau integruojami su XDR, SOAR, UEBA ir grėsmių žvalgyba. Gartner SIEM rinką apibūdina kaip platformų sritį, apimančią grėsmių aptikimą, tyrimą ir reagavimą.
Žemiau – keli SIEM sprendimai, kurie savo paskirtimi yra panašūs į jūsų pateiktame pavyzdyje minimą ESET XDR/SIEM modelį.
1. Microsoft Sentinel
Microsoft Sentinel yra debesijos pagrindu veikiantis SIEM, orientuotas į saugumo duomenų surinkimą, grėsmių aptikimą, tyrimą ir reagavimą. Microsoft jį integruoja su savo XDR ekosistema, todėl SIEM ir XDR signalus galima analizuoti vienoje saugumo operacijų aplinkoje.
Ką gauname?
Centralizuotas matomumas
Sentinel gali rinkti informaciją iš vartotojų, įrenginių, aplikacijų, infrastruktūros, debesijos ir kitų šaltinių. Microsoft dokumentacijoje nurodoma, kad platforma turi šimtus paruoštų duomenų jungčių.
Grėsmių aptikimas
Sistema gali naudoti analitikos taisykles, koreliaciją, mašininio mokymosi funkcijas ir UEBA mechanizmus, kad būtų galima aptikti anomalų vartotojų, įrenginių ar aplikacijų elgesį.
Automatizuotas reagavimas
Sentinel palaiko automatizavimo taisykles ir playbook’us, todėl tam tikrus veiksmus galima atlikti automatiškai, užuot kiekvieną incidentą tvarkius rankiniu būdu.
Kam tai aktualu?
Šis modelis ypač aktualus organizacijoms, kurios jau naudoja Microsoft 365, Entra ID, Defender ir Azure bei nori saugumo įvykius matyti bendroje ekosistemoje.
2. Splunk Enterprise Security
Splunk Enterprise Security – SIEM sprendimas, skirtas saugumo įvykių analizei, incidentų tyrimui ir reagavimui.
Platformoje yra analitikų eilė, tyrimų mechanizmai, rizika pagrįstas perspėjimų valdymas, grėsmių žvalgybos funkcijos ir automatizuoto reagavimo galimybės.
Pagrindinės galimybės
Įvykių koreliacija
Splunk gali sujungti skirtingų sistemų įvykius į vieną tyrimą, kad analitikas galėtų matyti ne pavienį perspėjimą, o platesnį incidento kontekstą.
Incidentų tyrimas
Analitikas gali matyti įvykius, perspėjimus, objektus, IP adresus, failų hash’us, susijusius įvykius ir kitą informaciją viename tyrime.
Reagavimo planai
Splunk Enterprise Security leidžia naudoti standartizuotus incidentų reagavimo planus, taip pat integruoti automatizavimą ir playbook’us.
Ką tai reiškia įmonei?
SIEM tokiu atveju tampa ne tik žurnalų saugykla, bet ir darbo vieta SOC analitikams: nuo pirmo perspėjimo iki incidento tyrimo ir reagavimo.
3. IBM Security QRadar SIEM
IBM Security QRadar SIEM yra klasikinis enterprise klasės SIEM sprendimas, orientuotas į saugumo įvykių surinkimą, koreliavimą, grėsmių aptikimą ir incidentų valdymą.
Gartner Peer Insights QRadar apibūdina kaip SIEM sprendimą, skirtą grėsmėms aptikti ir įvertinti, incidentams valdyti bei atitikties reikalavimams palaikyti.
Pagrindiniai principai
Žurnalų centralizavimas
Į vieną aplinką surenkami skirtingų sistemų saugumo įvykiai.
Koreliacija
Pavieniai įvykiai analizuojami kartu, todėl galima pastebėti elgesio seką, kuri atskirai galėtų atrodyti nekenksminga.
Incidentų analizė
Saugumo komanda gali analizuoti įvykius ir nustatyti, ar jie susiję su potencialia ataka.
Integracija su reagavimo sprendimais
IBM ekosistemoje QRadar gali būti derinamas su automatizuotu reagavimu; IBM dokumentacijoje QRadar SOAR aprašomas kaip sprendimas, skirtas automatizuoti reagavimą į SIEM identifikuotus perspėjimus.
4. Elastic Security
Elastic Security SIEM funkcionalumas sukurtas ant Elasticsearch platformos ir orientuotas į didelio kiekio duomenų paiešką, analizę, aptikimą bei incidentų tyrimą.
Elastic savo platformą apibūdina kaip sprendimą, skirtą SOC analitikams aptikti, tirti ir reaguoti į grėsmes, naudojant centralizuotą matomumą bei analitiką.
Kuo išsiskiria?
Didelė duomenų paieškos ir analizės ekosistema
Elasticsearch leidžia rinkti ir analizuoti didelius kiekius žurnalų bei kitų telemetrijos duomenų.
SIEM + XDR kryptis
Elastic Security apima ne tik SIEM, bet ir endpoint, cloud bei kitų šaltinių saugumo duomenų analizę.
Automatizacija
Elastic dabar taip pat integruoja automatizuotus workflow ir AI funkcionalumą į saugumo operacijų procesus.
Kada tai aktualu?
Elastic gali būti įdomus toms organizacijoms, kurios nori vienoje ekosistemoje sujungti:
Logs → SIEM → Observability → Security → Analytics
5. Exabeam / LogRhythm SIEM
LogRhythm SIEM, kuris šiuo metu yra Exabeam produktų portfelio dalis, orientuotas į centralizuotą žurnalų rinkimą, saugumo įvykių analizę, aptikimą ir incidentų tyrimą. Exabeam savo portfelyje taip pat apima UEBA, SOAR bei pažangų Threat Detection, Investigation and Response (TDIR).
Pagrindinės galimybės
Centralizuotas logų rinkimas
Duomenys iš skirtingų infrastruktūros komponentų gali būti analizuojami vienoje vietoje.
Incidentų koreliacija
Sistemos tikslas – ne tik saugoti įrašus, bet ir susieti juos į prasmingą saugumo kontekstą.
UEBA
Vartotojų ir subjektų elgsenos analizė gali padėti ieškoti anomalios veiklos.
SOAR ir automatizavimas
Exabeam ekosistema leidžia SIEM susieti su automatizuotais reagavimo procesais.
6. Securonix Unified Defense SIEM
Securonix Unified Defense SIEM yra debesijos pagrindu kuriama SIEM platforma, orientuota į grėsmių aptikimą, tyrimą ir reagavimą, kartu naudojant elgsenos analizę, grėsmių žvalgybą ir automatizavimą.
Pagrindinės funkcijos
Elgsenos analizė
Platforma analizuoja vartotojų ir sistemų elgseną bei ieško anomalijų.
Grėsmių žvalgyba
Išorinė ir vidinė grėsmių informacija gali būti naudojama perspėjimų kontekstui praturtinti.
Automatizuotas incidentų tyrimas
Securonix daug dėmesio skiria automatiniam perspėjimų kontekstualizavimui, tyrimui ir reagavimo procesams.
AI funkcijos
2026 m. Securonix savo platformoje pristato AI SOC Analyst, kuris skirtas alertų prioritetizavimui, konteksto praturtinimui ir tyrimų procesų palaikymui.
O kur šiame paveiksle yra ESET?
ESET Inspect šiandien oficialiai pozicionuojamas kaip ESET PROTECT platformos XDR įgalinantis modulis, o ne kaip savarankiškas tradicinis SIEM. ESET nurodo, kad Inspect suteikia grėsmių aptikimo, threat hunting, incidentų tyrimo, rizikos vertinimo ir reagavimo funkcijas bei turi API integracijai su SIEM ir SOAR sprendimais.
Tai reiškia, kad architektūroje ESET galima matyti taip:
ESET PROTECT + ESET Inspect → XDR / endpoint telemetrija → SIEM → SOC
ESET taip pat nurodo, kad Inspect gali koreliuoti didelius duomenų kiekius ir automatizuotai vizualizuoti incidentus, taip pat integruotis su kitais SIEM bei SOAR įrankiais per REST API.
SIEM įrankių palyginimas
| Sprendimas | Pagrindinis akcentas | SIEM | XDR / endpoint | Automatizavimas | Debesis |
|---|---|---|---|---|---|
| Microsoft Sentinel | Cloud SIEM + Microsoft ekosistema | ✅ | ✅ per Defender integraciją | ✅ | ✅ |
| Splunk Enterprise Security | SIEM, tyrimai ir SOC procesai | ✅ | Integracijos | ✅ | ✅ / On-prem |
| IBM QRadar SIEM | SIEM ir enterprise infrastruktūra | ✅ | Integracijos | ✅ per ekosistemą | ✅ / įvairūs diegimo modeliai |
| Elastic Security | SIEM + analytics + XDR | ✅ | ✅ | ✅ | ✅ / Self-managed |
| LogRhythm SIEM | SIEM + TDIR | ✅ | Integracijos | ✅ | ✅ / Private |
| Securonix Unified Defense | SIEM + UEBA + AI | ✅ | Integracijos | ✅ | ✅ |
| ESET Inspect | XDR + endpoint detection | Integracija su SIEM | ✅ | ✅ | ✅ / On-prem |
Šis palyginimas apibendrina oficialiai nurodomas produktų funkcijas ir architektūras; jis nėra produktų reitingas.
Kaip atrodo moderni įmonės saugumo architektūra?
Vienas svarbiausių dalykų – suprasti, kad SIEM nėra antivirusinė programa.
SIEM surenka informaciją iš įvairių šaltinių:
                INTERNETAS
                    │
             ┌──────▼──────┐
             │  FIREWALL   │
             └──────┬──────┘
                    │
     ┌──────────────┼──────────────┐
     │              │              │
  ENDPOINT        SERVERIAI      CLOUD
     │              │              │
     └──────────────┼──────────────┘
                    │
               ┌────▼────┐
               │   SIEM  │
               └────┬────┘
                    │
           ┌────────▼────────┐
           │   ANALITIKA     │
           │ KORELIACIJA     │
           │ THREAT INTEL    │
           │      UEBA       │
           └────────┬────────┘
                    │
               ┌────▼────┐
               │   SOC   │
               └────┬────┘
                    │
             ┌──────▼──────┐
             │  REAGAVIMAS │
             └─────────────┘
Tokioje architektūroje SIEM tampa centriniu saugumo informacijos tašku.
Kodėl įmonei svarbus gerai sukonfigūruotas SIEM?
Geras SIEM nėra tiesiog sistema, kuri renka kuo daugiau logų.
Svarbiausi klausimai yra:
Ar surenkami tinkami duomenys?
Jeigu SIEM nemato svarbių serverių, autentifikacijos sistemų ar debesijos paslaugų, jo matomumas bus ribotas.
Ar įvykiai koreliuojami?
Vienas nesėkmingas prisijungimas nebūtinai yra incidentas. Tačiau keli nesėkmingi prisijungimai, paskui sėkmingas prisijungimas, privilegijų padidinimas ir neįprastas duomenų perdavimas jau gali sudaryti svarbų kontekstą.
Ar perspėjimai prioritetizuojami?
SOC komanda negali vienodai reaguoti į kiekvieną įvykį. SIEM turi padėti atskirti įprastą veiklą nuo įvykių, kuriems reikia tyrimo.
Ar galima greitai atlikti incidento tyrimą?
Svarbu ne tik gauti alertą, bet ir atsakyti į klausimus:
Kas įvyko?
Kada tai įvyko?
Koks vartotojas buvo susijęs?
Koks įrenginys buvo pažeistas?
Iš kur atėjo ataka?
Ką užpuolikas galėjo pasiekti?
Ar incidentas išplito į kitus įrenginius?
SIEM + XDR: šiandienos saugumo kryptis
Šiuolaikinėse platformose SIEM ir XDR vis dažniau sujungiami.
SIEM daugiausia orientuojamas į platų duomenų surinkimą, koreliaciją, paiešką, analitiką ir incidentų valdymą.
XDR daugiau dėmesio skiria signalams iš endpointų, tapatybės, el. pašto, tinklo, debesijos ir kitų saugumo produktų bei jų sujungimui į vieningą incidento kontekstą.
Todėl praktikoje architektūra gali atrodyti taip:
EDR/XDR → SIEM → Threat Intelligence → UEBA → SOAR → SOC
Microsoft, ESET, Elastic, Splunk, Securonix ir kiti gamintojai skirtingais būdais jungia šiuos komponentus į bendresnes saugumo operacijų platformas.
Pabaiga
Įmonės kibernetinis saugumas priklauso ne tik nuo to, kaip gerai apsaugoti atskiri kompiuteriai ar serveriai. Ne mažiau svarbu yra gebėti matyti visą infrastruktūrą kaip vieną sistemą.
SIEM padeda būtent tai padaryti: surinkti saugumo informaciją iš skirtingų šaltinių, ją koreliuoti, aptikti įtartiną veiklą ir suteikti SOC komandai kontekstą incidentui tirti.
Renkantis SIEM verta vertinti ne vien prekės ženklą. Reikėtų žiūrėti į integracijas, duomenų šaltinius, diegimo modelį, logų kiekį, automatizavimo galimybes, incidentų tyrimo procesą, personalo kompetencijas ir bendrą eksploatavimo kainą.
Todėl klausimas dažnai nėra „kuris SIEM geriausias?“. Daug praktiškesnis klausimas yra:
„Kuris SIEM geriausiai atitinka konkrečios įmonės infrastruktūrą, rizikas ir saugumo operacijų procesus?“
Būtent nuo šio atsakymo turėtų prasidėti SIEM pasirinkimas.
Šaltiniai
Microsoft Sentinel – Microsoft Learn.
Splunk Enterprise Security – Splunk Documentation.
IBM Security QRadar – IBM.
Elastic Security – Elastic.
LogRhythm SIEM / Exabeam.
Securonix Unified Defense SIEM.
ESET Inspect / ESET PROTECT XDR.